原文发布于公众号“蚂蚁技术AntTech”(https://mp.weixin.qq.com/s/GXIJUDvpQ9vxF7ytJzly-g)
30 秒看懂本文
在近期结束的软件工程顶会 ISSTA’26 和 ASE’26 上,蚂蚁技术研究院发表了大模型辅助 Rust 形式化验证的论文,KaPilot 和 KVerus,其中 KaPilot 荣获 ISSTA’26 Distinguished Artifact Award。两款工具都已开源,并应用在星绽(Asterinas)OS 内核验证和 Rust 标准库验证上。
10月20日, PHP 爆出两个远程代码执行漏洞。同一天 Node.js 也发布安全更新,一口气修了 10 余个漏洞。近期还有 GitLab、LiteLLM、eMudhra HTTPS证书、Nginx 爆出安全漏洞。AI 让漏洞挖掘变得更容易,加速了漏洞利用武器化。漏洞层出不穷,网络安全工程师们疲于应对。我们需要更强的手段,确保代码没有漏洞,软件形式化验证可以提供这种保证。
与此同时,AI 在数学自动定理证明方面的能力正在快速进步。10月初,OpenAI 一口气发布了 700 多篇数学手稿,归为 372 个成果类别,其中一部分成果配有 Lean 形式化证明。这表明 AI 已经有进行大规模数学研究和数学形式化验证的能力。而软件形式化验证,与数学形式化验证紧密相关。
正如过去能够进行数学研究的人凤毛麟角,懂得软件形式化验证的人也寥寥无几。技术门槛高,验证周期长,使软件形式化验证一直被困在学术圈中,只有在真正安全攸关的应用,如航空航天的系统软件中得到应用。现在随着 AI 在自动定理证明方面能力达到大规模自动化的水平,软件形式化验证,可能即将进入大展身手的时代。
回顾 PHP 和 Node.js 近期公开的漏洞,其中有些漏洞属于内存安全漏洞,比如涉及 PHP Runtime 的 Use-After-Free 漏洞,和 Node.js 的 Brotli 解码器的 Out-of-Bounds Write 漏洞。如果用 Rust 这类内存安全语言实现,能大大缓解安全问题。Rust 在当下 AI 辅助 Coding 的热潮中,越来越受到青睐。但如果代码使用了 Unsafe Rust(编译器无法保证内存安全),或者代码存在其他逻辑错误,则不能仅依赖语言的安全特性,还需要使用形式化方法做进一步的验证。
因此,蚂蚁技术研究院着重研究如何利用大语言模型,使 Rust 形式化验证实现规模化。
01 KaPilot - 验证 Unsafe Rust 代码的内存安全性
Rust 通过严格的所有权与借用检查机制,在编译期解决了许多内存安全问题。但是,在需要访问底层硬件、优化性能或与 C 语言交互(FFI)时,开发者往往仍需使用 Unsafe Rust。因此,需要对 Unsafe Rust 代码进行形式化验证,确保其没有内存安全漏洞。
KaPilot 是一个基于 Kani 的智能体工作流。Kani 是一种主要基于模型检验(Model Checking)技术的 Rust 代码形式化验证工具。模型检验是形式化验证领域最成熟的技术之一,其三位奠基者因该技术在芯片、软件及安全关键系统验证中的重要贡献,获得了 2007 年图灵奖。Kani 尤其适合验证 Unsafe Rust 代码的内存安全性。随着工具的不断演进,Kani 也逐步引入函数契约、循环不变式等演绎验证机制,增强了对程序功能正确性的验证能力。
KaPilot 由五个 Agent 分工,完成安全需求提取、验证用例构建、规约生成、语义预检和形式化验证:
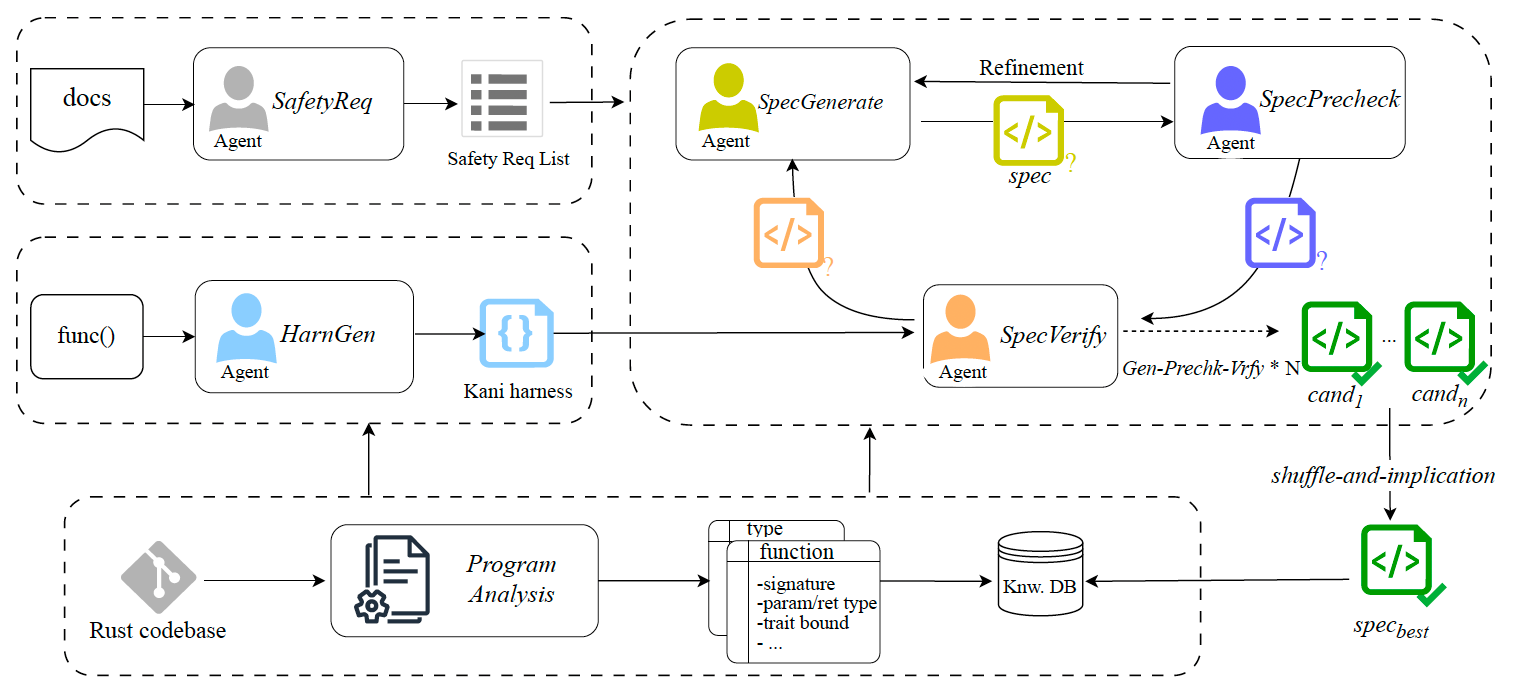
- 从文档中提取安全要求:SafetyReq Agent 主要依据代码文档的内容,整理出结构化的安全需求,以文档需求为准,避免依据错误的代码生成错误的规约。
- 生成验证用例:HarnGen Agent 通过对代码进行静态分析,生成 Kani 所需的验证用例(Proof Harness)。
- 对规约进行预检:SpecPrecheck Agent 检查规约是否覆盖了安全需求,以及约束是否足够。
- 验证和修复:SpecVerify Agent 调用 Kani 进行验证。如果验证不通过,系统会把错误信息反馈给 SpecGenerate Agent,继续修改规约。
- 从多个候选中组合出更好的规约:收集到多个验证成功的候选之后,KaPilot 使用 Shuffle-and-Implication 策略,筛选、组合其中的规约,再次验证,尝试得到更优的规约。
KaPilot 论文已在 ISSTA 2026 发表,并荣获 Distinguished Artifact Award。对 KaPilot 的技术细节感兴趣的读者,可以阅读论文。KaPilot 的 skills 版本(https://github.com/ant-research/KaPilot-skills),也已开源。
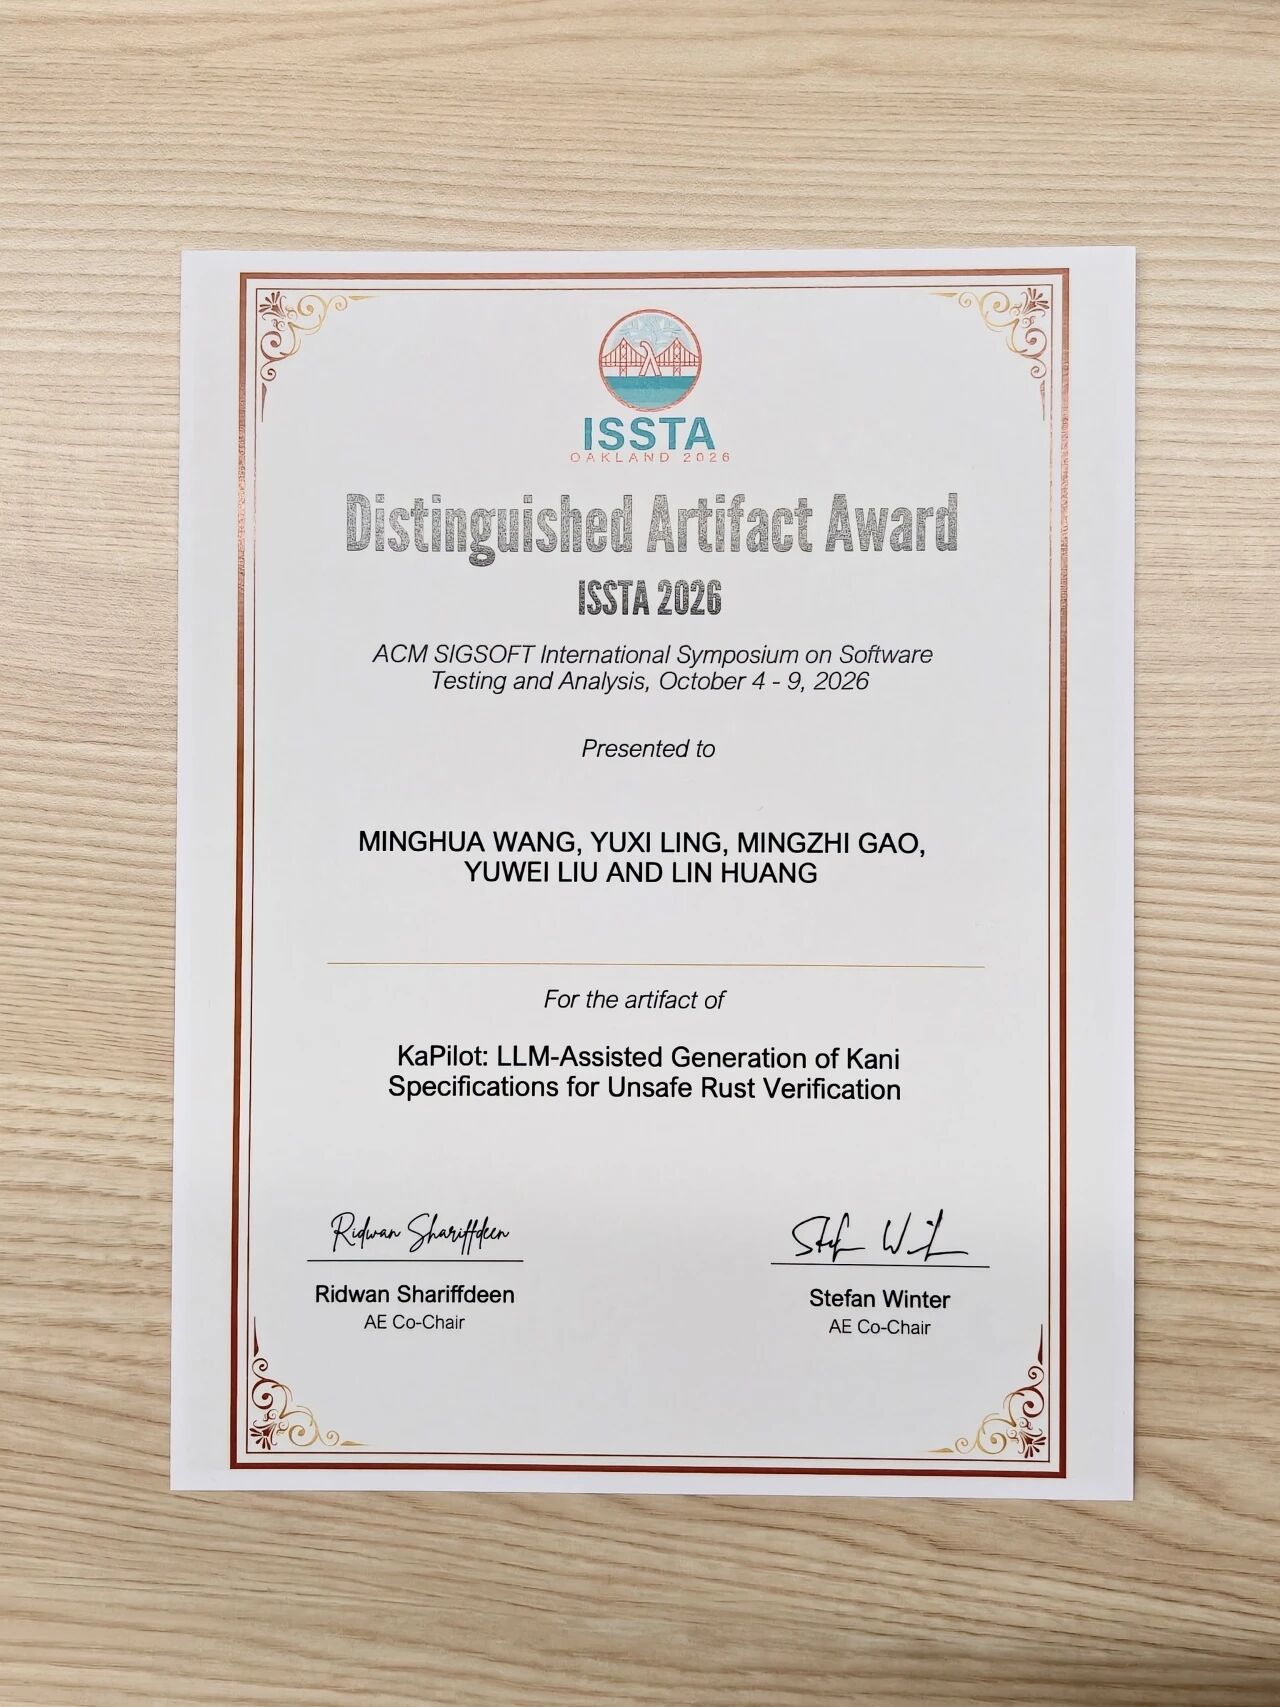
KaPilot 目前能在 1 周以内完成一个 Rust 标准库的完整验证。我们用 KaPilot 对亚马逊发起的标准库验证挑战(https://github.com/model-checking/verify-rust-std)中的 29 个“悬赏 Challenges”进行验证,已完成全部的 29 个验证挑战,其中 16 个提交了 PR。
内存安全只是 Rust 安全验证的一块拼图——当代码逻辑本身有误、或需要证明功能正确性时,还需要另一类工具。
02 KVerus - 验证 Rust 代码的功能正确性
Verus 是一种基于演绎证明(Deductive Verification)技术的 Rust 代码形式化验证工具。它允许开发者使用 Rust 风格的语法编写形式化规约和辅助证明,无需学习一门完全不同的证明语言,对 Rust 开发者较为友好。Verus 的另一个重要特点是复用 Rust 编译器的静态检查能力,简化了形式化验证过程,并借助 SMT 求解器自动验证证明条件。与 Kani 主要采用的模型检验方法不同,Verus 便于通过数学归纳等证明方法,验证包含循环、递归的程序的功能正确性。
我们用 Verus 验证星绽 OS(Asterinas),这是一个开源的、使用 Rust 语言从零开发的操作系统内核项目。其创新的 Framekernel 架构将 Unsafe Rust 代码集中在一个较小的底层框架(ostd)中,内核的其余部分使用 Safe Rust 实现,从架构层面降低内存安全风险。ostd 中包含一些关键的模块,如内存管理。要证明内存管理模块是内存安全的,这本质上是要证明内存管理模块的功能是正确的。
ostd 有约 15,000 行代码,验证 ostd(即 VOSTD 项目)是一个巨大的工程。为此,我们设计了 KVerus,通过构建动态知识库,将代码仓库结构、引理知识和 Verus 验证反馈相结合,实现跨文件、跨模块的自动化证明生成。
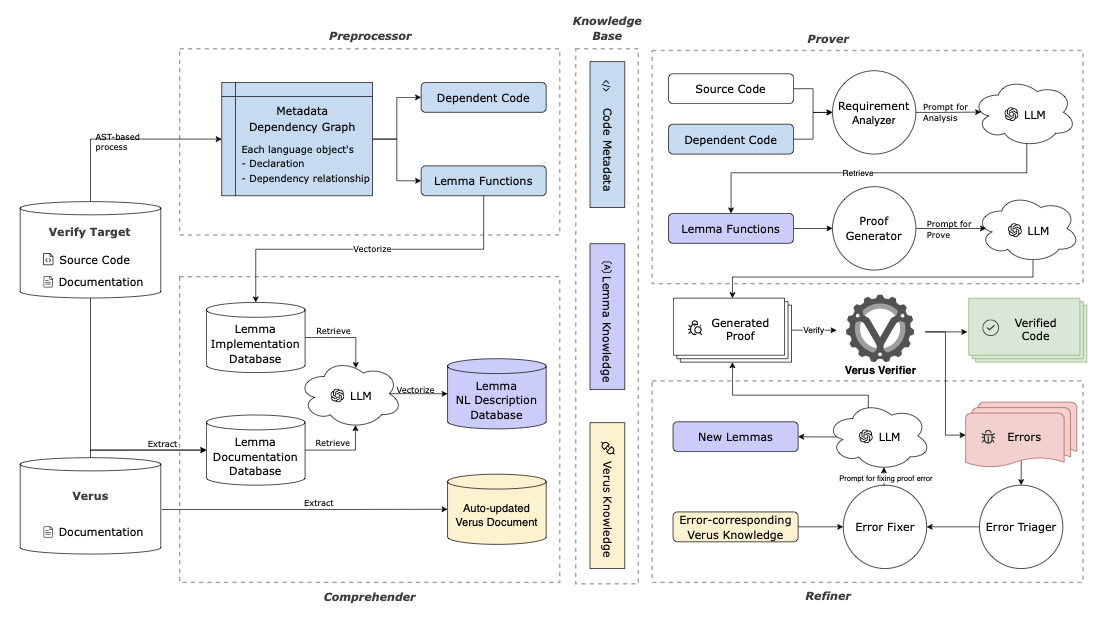
KVerus 的核心流程包括四个阶段:
- 构建代码上下文:Preprocess 阶段分析目标函数的跨文件依赖,提取验证所需的类型、规约和引理。
- 构建证明知识:Comprehend 阶段理解项目引理的语义,并整理与当前 Verus 版本相适配的验证知识。
- 自动生成证明:Prove 阶段检索相关代码和引理知识,利用 LLM 生成候选 Proof,并调用 Verus 验证。
- 修复证明:Refine 阶段分析验证错误,结合已有证明知识迭代修改证明,直到验证通过或达到预设的尝试限制。
以上这部分研究工作发表在 ASE’26 的论文中。
在星绽 OS 的实际验证过程中,我们发现,通过 Verus 验证并不意味着验证工程已经完成。一方面,人工编写的规约可能遗漏关键的约束;另一方面,自动生成的证明可能存在大量冗余代码,增加后续维护成本。针对这些问题,我们进一步将 KVerus 改造为可组合的智能体 Skills,从最初的证明生成,逐步覆盖代码迁移、规约生成、质量审查和证明精简等环节。KVerus Skills(https://github.com/asterinas/KVerus)已在星绽项目开源。
随着 KVerus 在 VOSTD 项目中的持续使用,其贡献度在不断扩大:
- 验证规模持续扩大:目前,在 KVerus 的帮助下,ostd 整体验证进度已超过 30%,已完成 274 个 API 入口点的完整验证。
- AI 辅助开发占比不断提高:最近一个月,KVerus 辅助生成的 PR 已占同期全部合并 PR 的接近 60%。新增的几乎全部证明代码,和约 70% 的规约代码均由 KVerus 辅助生成。
- 验证代码开销进一步降低:通过自动化证明精简,被验证代码 vs 证明代码的膨胀比例已从 1:7.9 降至 1:6.1,降低了后续维护成本。
VOSTD 验证项目仍在持续推进。由 KVerus 辅助生成的 PR 记录,可以在 VOSTD 仓库的 AI-assist 标签(https://github.com/asterinas/vostd/pulls?q=is%3Apr+is%3Amerged+label%3AAI-assist)下查看。
03 规模化,为什么可能是现在
除了 Kani 和 Verus,还有以交互式定理证明器(Lean、Rocq)为后端的 Aeneas 等其他方法。交互式定理证明的表达能力更强,AI 在自动定理证明方面的能力也已经相当出色,基于 Lean/Rocq 的技术路线正在快速崛起。
事实上,算力充沛的前沿大模型公司已经开始进行大规模的软件形式化验证。10月22日,Anthropic 发布了技术文章“LLMs are making formal software verification feasible at a much larger scale”,Anthropic 与 Theorem 合作,用 Claude 在汇编层(RISC-V)对 123 个开源库做形式化验证,覆盖了 239 个测试入口点,生成了约 1.8 亿行 Rocq 代码的证明,发现了数百个多年未被发现的 bug。
形式化验证并非“银弹”,即便完成验证,也只能证明“规约是成立的”,无法覆盖所有的可能性。但是形式化验证能确保在给定的安全假设下,程序是可靠的、安全的,能够厘清安全模型的边界。
当漏洞挖掘因为 AI 变得更容易,而形式化验证的能力也因为 AI 第一次变得足够便宜、足够快——那么,”现在”确实可能是形式化验证大展身手的最佳时机。
04 关于我们
本文来自蚂蚁技术研究院-计算系统实验室-形式化方法小组。我们长期专注于为安全攸关的软件模块,提供”数学证明级”的安全,使形式化验证更”轻量化”和”规模化”,使形式化验证真正从理论研究走进工业应用。欢迎关注我们的后续工作,也欢迎对 Rust 形式化验证感兴趣的开发者试用我们开源的 skills,通过 Issue 和 PR 与我们共建。
05 延伸阅读
- HarnessLLM: Rust Verification Harness Generation with Large Language Models,https://doi.org/10.1145/3744916.377312
- KaPilot: LLM-Assisted Generation of Kani Specifications for Unsafe Rust Verification, https://doi.org/10.1145/3832239
- KVerus: Scalable and Resilient Formal Verification Proof Generation for Rust Code, https://doi.org/10.1145/3832783.3834503
- StarVerus: LLM-Powered Multi-Agent Collaboration for Industrial Rust Code Verification Automation,https://doi.org/10.1145/3770855.3818485
- Beyond Benchmarks: A Case Study of LLM-Generated Verus Specification Failures on Asterinas Vostd,https://doi.org/10.1145/3832783.3834504
- 张卓若, 常瑞, 杨申毅, 等. 面向 Rust 语言的形式化验证方法研究综述. 软件学报, 2024, 36(8): 3604-3636.
- https://arewesafetycriticalyet.org/tooling/tools-list
- https://github.com/model-checking/verify-rust-std
- https://github.com/model-checking/kani
- https://github.com/verus-lang/verus
- https://github.com/AeneasVerif/aeneas